如何避免通信铁塔免电池智能锁的三个高代价错误
免电池智能锁能减少通信铁塔的电池更换与钥匙风险,前提是按站点匹配锁型、管住访问权限,并与报警和摄像机形成分层防护。
- #电信
- #通信铁塔
- #免电池智能锁
- #NFC 锁
- #无源锁
- #动能锁
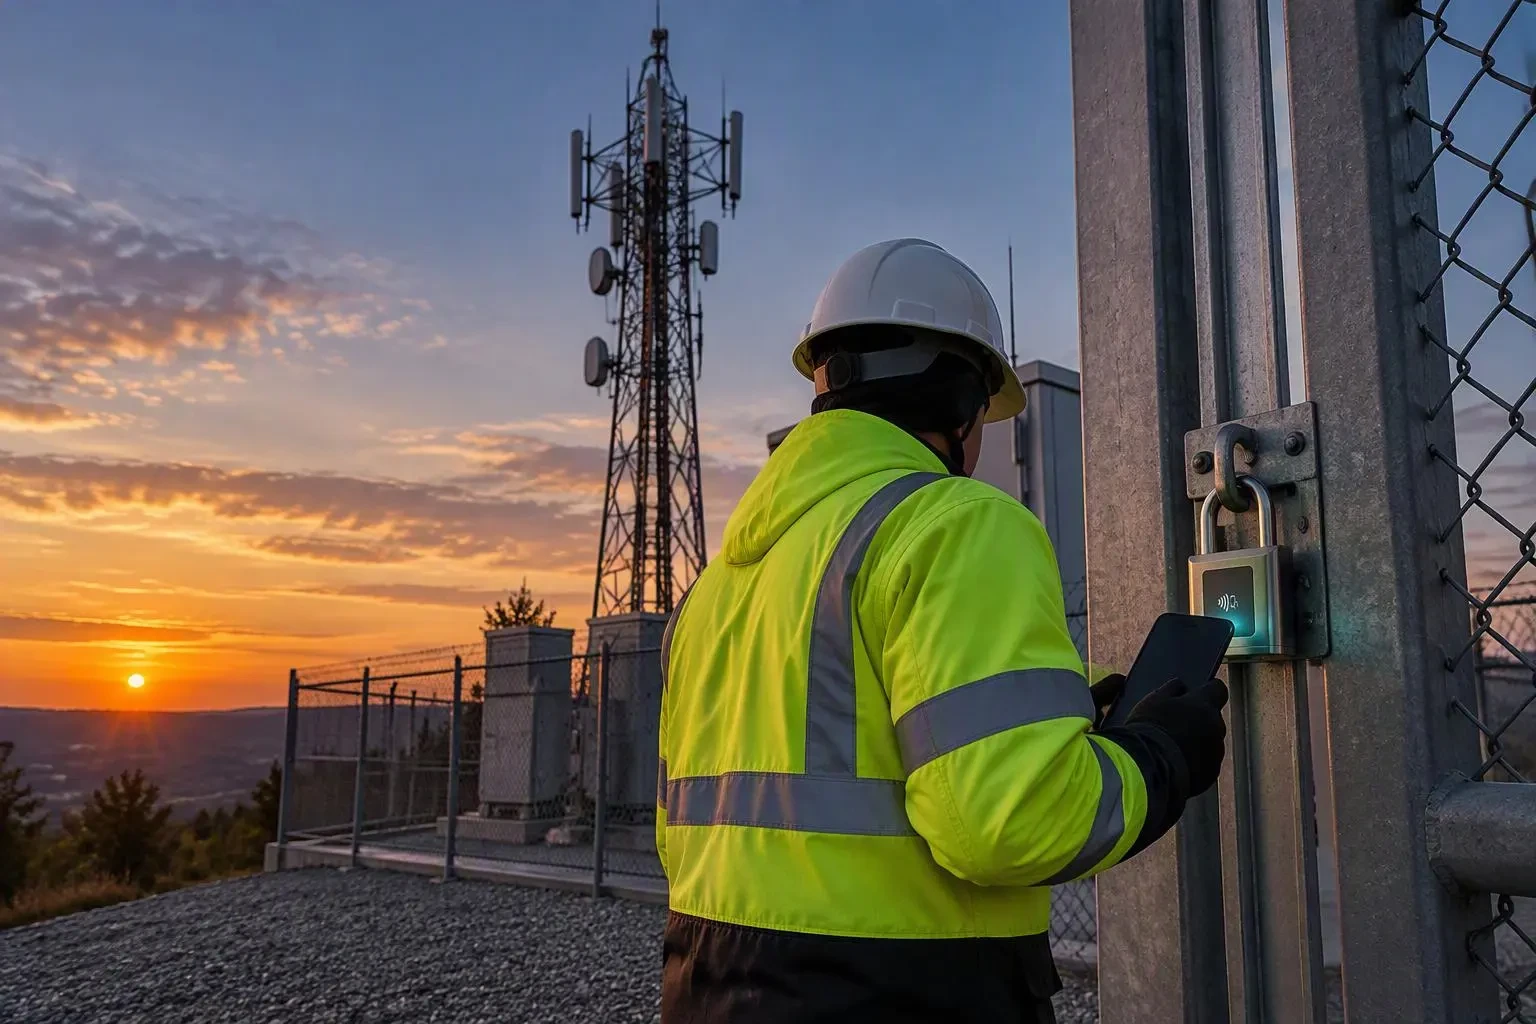
铁塔运维团队对这种情形并不陌生:设备方舱门夜里被撬开;早已离开的分包商手里还留着钥匙;远端基站掉线,直到有人开车三小时到现场复位才恢复。针对网络基础设施的破坏行为正在增多。据 Radio World 报道,美国一场行业峰会披露,2025 年上半年约发生 9,770 起破坏事件,高于上一年同期的约 5,700 起。通信铁塔使用的免电池智能锁(battery-free smart lock)把锁内电池从运维方程中去掉,但前提是部署时避开几个可预见的错误。
错误一:所有站点统一使用同一种锁型
宏站围界与远端基站的纤芯柜,使用者与运行条件并不相同。应按作业场景选型:
- NFC 锁(NFC Lock)适合人员轮换频繁的机柜与方舱。锁体从技术人员手机取电,不存在实体钥匙交接。代价是:每支队伍都需要支持 NFC 的手机,上线前应先核查分包商设备。
- 无源锁(Passive Lock)适合冬季或夏季气候严苛的暴露点位。锁体不含电池与电容,额定工作温度为 -40 °C 至 +80 °C,防护等级 IP68。为其供电的电子钥匙(Electronic Key)额定 -20 °C 至 +55 °C、IP65,因此极端天气下应把钥匙放在驾驶室,而不是货箱。
- 动能锁(Kinetic Lock)适合围界大门与高频出入的设备门,转动手柄即可产生认证所需的电能。
三者的开锁寿命均不少于 10,000 次,且取能、认证与开锁通常不超过 3 秒。
错误二:把权限与审计记录当作事后再说的事
真正的价值在于控制谁能在什么时间打开什么。Cellnex 曾遇到钥匙丢失、技术人员互相借钥匙的问题;在 iLOQ 记录的一次部署中,该铁塔运营商到 2022 年底已在 36,000 个站点安装了 40,000 把免电池锁。据同一家厂商介绍,美国铁塔业主 Everest Infrastructure Partners 现已远程授予与吊销权限,并借助审计记录追查不当使用行为。
从第一天起就建立同样的纪律:
- 权限按工单范围授予,而不是按承包商的整个辖区。一把电子钥匙可匹配不少于 65,000 把锁,范围划得太宽很容易出问题。
- 每次远程作业结束后同步电子钥匙。每把钥匙可离线保存不少于 1,000 条操作记录,因此即便站点没有回传链路,现场作业也会留下记录。
- 把钥匙充电写进班次检查清单。充满一次不少于 1,000 次无源锁操作,但钥匙没电仍然意味着一次白跑的出车。
错误三:指望一把锁承担全部安防职责
不低于 AES-128 的加密可以阻止凭据被克隆,但挡不住角磨机。据 TechAfrica News 报道,Vodacom 每年因破坏与电池被盗造成的损失约为 1 亿兰特。应把锁具与报警、摄像机和加固围护结合使用,并把锁具日志纳入同一套事件复盘流程。
正确落地通信铁塔免电池智能锁
先在一个站点集群试点:为每扇门匹配锁型,确认队伍手机与钥匙充电安排,然后再规模化。锁内没有电池需要更换、漏液或失效,每增加一个站点,节省的维护成本都会叠加。准备规划试点?从访问最频繁、最难到达的站点开始。